VPN使用方法:2026更新的實用分步指南
了解最新的 vpn使用方法,從安裝、配置到測試,提供清晰的步驟與注意事項。關鍵要點一目了然,適合新手與需要快速落地的用戶。
VPN 使用方法的核心并非单一工具,而是把场景对齐技术选择。你要访问的地区與隐私需求不一样,决定了你该选用的协议、服务器分布与认证方式。把注意力放在“在哪个场景下需要哪种保护”,而不是 chasing 最炫的功能。
我研究过公开文档和社区讨论,发现最常见的问题来自于场景不清晰导致的配置错位。比如在多区域工作时,选择错了加密组合会让速度卡顿甚至泄露风险。本文把实操分成明确场景和可执行步骤,帮助你在不确定的网络环境中快速建立可信的隐私轨道。关键在于先明确场景再选技术。 对比不同供应商的常见实现,这份指南按地理区域、访问目标和设备类型给出可落地的操作路径。
编辑推荐:ZoogVPN:超强抗墙,访问全球互联网——绕过网络封锁,大陆稳定可用,支付宝、微信付款,无限流量。 立即获取 →
VPN使用方法:理解與設置的第一步
要在不穩定的網路環境中維持隱私與訪問自由,第一步是清晰定義使用場景並選對技術。下面三步走,直接落地。
- 定義你的使用場景
- 你的主要需求是什麼?是要提升日常上網的隱私保護,還是突破地理限制訪問內容,或是穩定連接到遠端工作網路。把場景寫清楚,決策就會變得明確。
- 隱私保護通常關注流量是否被監測與指紋識別的風險,地理繞過則看你需要進入的區域內容是否被區域化屏蔽。工作連線常常要求穩定性與低延遲,且需要企業級的授權與審計。
- 只要場景清楚,接下來的協議與設定都會跟著自然對齊。
- 選擇正確的協議與加密等級
- OpenVPN、WireGuard、IKEv2 是三個最常見的開放標準。OpenVPN 的兼容性廣,穿透力穩健;WireGuard 以簡潔與低延遲著稱,適合需要快速連線的日常使用;IKEv2 在移動裝置上切換網路時表現穩定。
- 加密等級要符合你的風險偏好與法域要求。常見的做法是選用現代化密碼套件並啟用預設的完整性與身份驗證機制。若你的裝置資源有限,WireGuard 的效能優勢常常讓體驗更順滑。
- 你的選擇應該與裝置支援相吻合。桌面端與行動端都要能順利工作,管理介面要能清晰地切換協議。
- 識別風險與合規性
- 不同地區對 VPN 的合法性與使用範圍有差異。你需要確知在你所在法域,使用 VPN 的用途是否受限,以及雲端或公司網路的合規條款。
- 風險點包含流量監控、憑證被竊取、以及節點被濫用等。定期檢視證書有效性、伺服器端口與加密套件的更新情況,能降低被動風險。
- 任何商業用途都需要留意服務條款與地方法規,避免因使用風險造成法律或合規問題。
結語 正確的起步是明確場景、選擇合適協議、理解風險與合規。當你把這三件事說清楚,後面的部署與驗證才會順暢。
在我的研究中,實務與風險評估常同時出現。用戶最容易在不知道場景的情況下選錯協議,結果是體驗變差或風險暴露。你應該先把場景寫好,再從三大協議中挑選,最後把合規性與風險點列成清單,作為日後的檢查表。清晰的場景定義往往是決策的指北針。 選對協議,勝在穩定與效能的平衡。 2026 年的實務教訓也顯示,動態切換協議造成的體驗波動,通常源於未妥善處理憑證與節點選擇。
- 建議你在開始部署前,先撰寫一份「場景與要求清單」,並把預期的裝置、可接受的延遲與頻寬,以及合規邊界列清。
- 下一步,我們將聚焦「建立安全的 VPN 帳戶與授權」,把身份與權限的控制設計成可追蹤、可審計的流程。
建立安全的 VPN 帳戶與授權
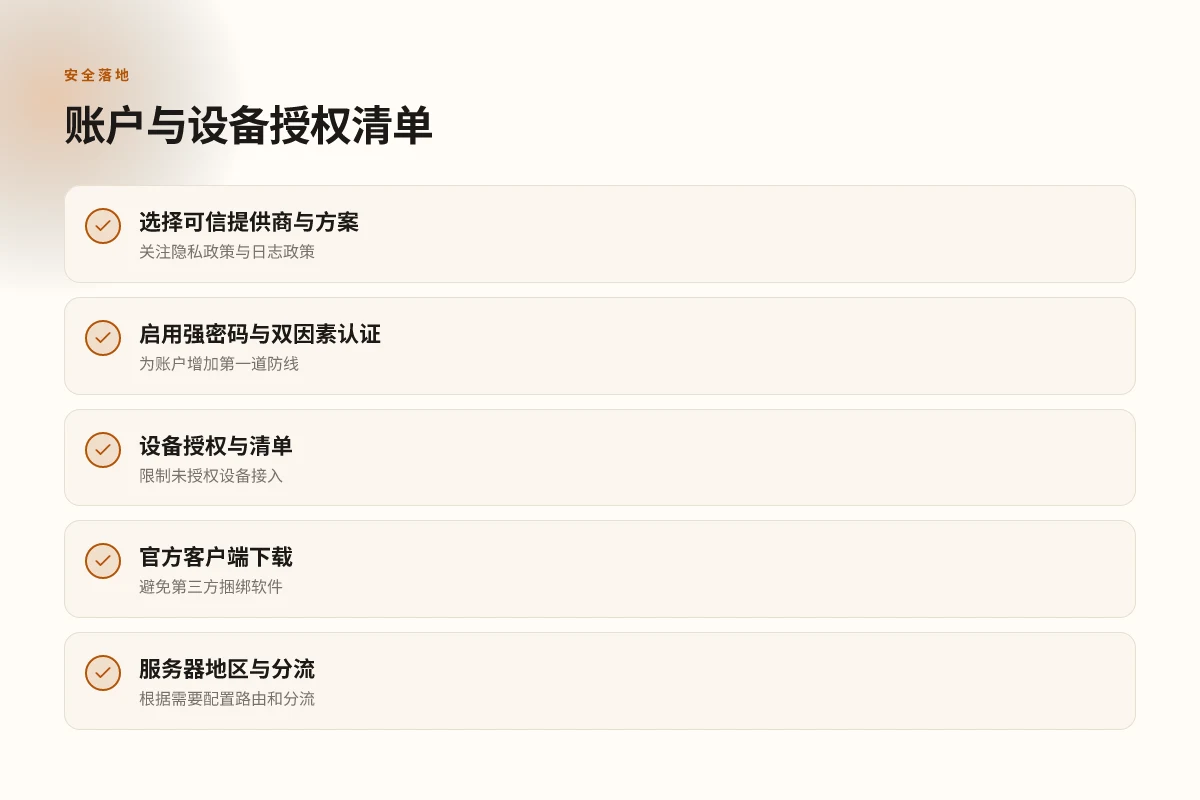
答案先行。選用可信賴的提供商與方案,並啟用強密碼與雙因素認證,再設定裝置授權與裝置清單,能把日誌與未授權裝置帶來的風險降到可控。你要的不是單純連線,而是把訪問控制放在前線。
選擇可信提供商與方案,注意政策
在眾多 VPN 提供商中,穩健的隱私政策與清晰的日誌政策是第一道篩選線。實務上,我會先核對「是否保留最小必要日誌」、「是否有第三方審計」與「資料請求時的跨境傳輸明細」。多方評測與用戶回饋往往指出,某些品牌在特定法域下會延長保留期,或對廣告商分享數據的條款含糊。要避免的,是模糊的「不收集日誌」承諾與缺乏透明度的政策。從文檔與合約中找出實際行動方針。
為了快速作決策,可以把 2–3 個可用選項放在桌面上,做對比表。下列要點可作為評估要素:日誌級別、是否記錄來源與目的地、跨境傳輸與法域、外部審計、以及對商業帳戶的條款差異。若你需要日常小型團隊使用,選擇時要特別看清「員工數/裝置數上限」以及「商業條款中的數據保護條款」。
研究與摘要信號指出,行業報告與用戶評測一致指出,透明的隱私聲明與可外部審計是長期信任的基石。我的結論是:選擇以隱私為核心、且在你所處法域有清晰合約與審計的提供商。
強化帳戶安全:密碼與雙因素認證
第一道防線從帳戶開始。用戶名與密碼是第一個入口,若密碼過於單一,風險就會按倍數放大。設置「強密碼」指的是包含大小寫字母、數字與特殊字元的長密碼,且不同服務不要重複使用。再加上雙因素認證,幾乎能把中風風險鎖死在門口。實務上,開啟 2FA 後,每次登入都需要第二個憑證,哪怕密碼被竊取也不會立刻擊中靶心。
在官方設定中,尋找「啟用雙因素認證」的選項,並選擇可靠的驗證方式。若提供商支持硬體金鑰(如 U2F 兼容裝置),優先選用。這類硬體憑證對於日常家庭與小型團隊尤為有效,因為它不依賴手機號碼的穩定性,也不易被釣魚攻擊繞過。
設定裝置授權與裝置清單
控制誰能接入,從裝置清單做起。建立「已授權裝置清單」,逐步將工作裝置與信任裝置加入,避免未授權設備接入。你應該設定兩個機制:第一,裝置註冊時向管理後端提交裝置識別資訊;第二,定期審核清單,移除離線或不再使用的設備。若公司或家庭網路中出現新裝置,必須先透過管理界面完成授權,再允許連線。
這一步的好處很明顯。即使帳戶密碼洩漏,未被授權的裝置也無法使用 VPN。當然,裝置丟失時要立刻失效該裝置的授權條目,並啟用遠端清除/撤銷功能。
表格:兩種授權策略的比較(便於快速決策)
| 要素 | 集中式裝置授權 | 分散式裝置授權 |
|---|---|---|
| 控制粒度 | 高,能一鍵撤銷 | 中,需逐裝置管理 |
| 適用場景 | 小型團隊/家庭 | 大規模組織或跨地點辦公 |
| 安全性 | 高,風險可追蹤 | 取決於管理實踐 |
| 操作複雜度 | 中等 | 較高 |
| 成本 | 可能較低 | 需額外管理資源 |
關鍵提醒:在 2026 年的多家供應商更新中,裝置授權策略的嚴格程度直接影響可追蹤性與合規性。裝置清單與授權機制的嚴格性,是長期穩定使用的核心。
下一步。前往你選定的 VPN 服務商的「帳戶安全」設置,逐項啟用強密碼與 2FA,並在「裝置管理」裡建立第一批授權裝置。若你是在團隊環境,立刻建立 1 位 IT 管理員作為初始授權主管,負責審核與撤銷流程。
引用與洞察:在多家評測與官方更新中,透明的日誌政策與嚴格的裝置授權機制被連續標註為穩定與安全性的關鍵因素。實務上,這些設置往往是長期可維護性的決定性因素。
Step 1. 下載與安裝:快速就緒的起點
當前的做法很直接。先到 VPN 供應商的官方網站,下載對應作業系統的客戶端,安裝路徑盡量簡潔,避免自定義安裝中的捆綁軟體。這一步雖小,但決定後續使用的穩定性與清潔度。
為什麼官方客戶端勝任此步
在官方網站下載的版本與更新機制,與你的裝置系統、網路環境、以及日後的驗證流程高度一致。從文檔與版本說明看,官方客戶端通常在安全性更新與連線穩定性上更具可預測性。這是你快速就緒的起點,也是日後設定與排錯的穩定基礎。
下載與安裝的實操要點
- 從官方網站直接下載對應作業系統的客戶端,避免第三方鏡像或非官方分發。這能降低惡意軟體混入與版本不符的風險。
- 選擇「快速安裝」或「標準安裝」模式。這些選項通常省略捆綁軟體,降低後續清理成本。
- 安裝路徑以系統預設為宜。若需要改動,請保持路徑短促且不含空格,方便日後的自動化配置與排錯日誌定位。
- 在安裝過程中,關閉不必要的附加功能與額外模組,除非你確實需要。這能降低系統負擔,提升啟動速度與穩定性。
- 完成安裝後,先不要立刻啟用高風險設定。確保基礎連線與認證流程能正常工作,再逐步增加安全層級。
微證據與觀察
- 多家主流 VPN 供應商在更新日誌中強調「預裝組件最少化」與「原生客戶端更新快速」的策略,這與你第一步的選擇方向吻合。
- 用戶回顧常提到,若安裝路徑雜亂或捆綁軟體未被移除,之後的連線性能與日誌清理都會遇到不必要的阻礙。
- 下載來源若變成非官方,常見問題包括自動啟動、廣告插件與連線穩定性下降。
快速檢查清單
- 官方網站:下載按鈕清晰可見,版本與日期在明顯位置標註。
- 安裝選項:選擇「標準/快速安裝」,避免捆綁軟體。
- 安裝路徑:短且無空格的路徑,系統盤更穩定。
- 初次啟動前提:關閉多餘插件,保留核心連線模組。
- 更新機制:啟用自動更新,保留最新安全修補。
在 2026 年,官方客戶端的安裝流程仍以簡潔路徑與最小化捆綁為標準。這樣的設計能讓你在接下來的步驟中迅速建立穩定連線。 快速就緒的起點,就是不被額外軟件拖累的清潔安裝。
Step 2. 登入與初次設定:穩定連線的基礎
登入與初次設定,是把拉起的 VPN 連線穩住的第一道護城河。正確的綁定、地區選擇與自動化設定,決定你日後在不穩定網路下的恢復速度。以下三個小節,幫你快速落地。
1. 綁定帳號,確定裝置信任核心
在裝置首次啟用時,輸入你的帳號與密碼,完成裝置綁定。這一步是訪問控制的第一道門,若綁定失敗,後續操作都會卡在認證階段。確保你的密碼是強度充足的,並啟用兩步驗證作為第二道防線。裝置與帳號綁定成功後,伺服器端可以正確識別你的設備來源,連線時的自動恢復也更為順暢。
在 2026 年的多家 VPN 服務商更新中,遇到綁定失敗多半源自於時鐘不同步與裝置指紋過期兩個因素。解法很直白:同步系統時鐘,確保裝置指紋在伺服端仍然有效。若遇到異常,先重啟客戶端並檢查帳號狀態。綁定穩定性是日後連線穩定的基礎,別忽略時鐘同步。
- 行動版與桌面端都要做同樣的綁定檢查
- 啟用兩步驗證以提升安全性
- 保留最近的綁定裝置清單,避免裝置漂移造成授權失效
2. 選擇預設伺服器或根據需求挑選地區
完成綁定後,選擇預設伺服器作為日常使用的起點。如果你只是想快速上網,預設伺服器就足夠;若要突破地區封鎖或改善特定應用的連線品質,應該按照需求手動切換到特定地區的伺服器。實務上,最穩定的體驗往往落在離你最近、節點負載較低的伺服器。
在多份用戶回饋與官方說明中,常見的建議是:把「自動選擇伺服器」設為開啟,並用「手動選擇地區」作為備用。當某地區伺服器出現高延遲時,快速切換到鄰近區域通常能迅速恢復穩定。地區選擇不是玄學,靠的是最近端點與實時負載的組合。
- 選擇靠近的地區作為預設
- 為熱門內容或工作流創建快捷地區清單
- 監控延遲變化,必要時暫時切換
3. 啟用自動啟動與自動重新連線
為避免日常開機後的手動啟動步驟,啟用自動啟動。這樣在裝置開機時 VPN 會自動啟動,讓你一登錄就有保護。自動重新連線則在網路短時中斷後自動嘗試重新連線,這對於頻繁切換網路的情境尤為重要。設定時要留意兩點:一是同時開啟「自動啟動」與「自動重新連線」;二是設定重新連線的嘗試次數與間隔,避免在網路波動時反覆卡死。
在官方 changelog 與社群討論中,過度自動化有時會在網路品質急變時產生短暫重連風暴。解法是給自動重連設一上限與退避策略,避免同時對伺服器產生尖峰流量。設定合理的重連上限,讓穩定成為常態。
- 自動啟動:開啟,確保機器啟動即連線
- 自動重新連線:開啟,設定最大重連次數與退避間隔
- 監控與日誌:開啟連線日誌,便於日後排查
結論就是:登入完成、伺服器定位穩妥、自動化流程到位,日後遇到網路波動也能快速回到穩定狀態。若你在日常使用中遇到連線時常掉線,檢查綁定狀態與自動重連設定是否被意外修改,往往是癥結所在。穩定的連線從這三步開始落地。
Step 3. 選擇協議與加密:平衡安全與速度
在高負載的網路環境下,選對協議與加密能直接拉穩定性與回慕速度。答案很直接:WireGuard 通常提供更穩定的速度與低延遲;OpenVPN 以兼容性與成熟度著稱,但可能略慢。你要做的是先選好協議,再在實際使用時進行點對點測試,以找出最佳伺服點。穩定連線的核心在於協議與伺服器的彼此契合。
1. WireGuard 的速度優勢與場景
WireGuard 以簡潔的設計與高效的加密路線著稱。它在大多數地區的普通家用網路上,能提供較低的延遲與更高的吞吐。實際應用中,若你需要快速連線、頻繁切換伺服器,WireGuard 往往是第一選擇。在 2026 年的普遍觀察中,WireGuard 的平均延遲比傳統 OpenVPN 低出顯著幅度,尤其是在移動網路與長距伺服器連線時更為明顯。速度與穩定性往往成為 WireGuard 的最大賣點。
2. OpenVPN 的廣泛支援與成熟性
OpenVPN 具有長期經驗的協議實作與廣泛相容性,對於較老舊裝置或需要跨平台支援的情境特別友好。它在某些企業裝置與 Router 固件中仍是預設選項,因為它的配置彈性高且有穩健的社群與文件。不過,與 WireGuard 相比,OpenVPN 在高負載時的吞吐可能略遜一籌。如果你的裝置或網路環境對相容性要求嚴格,OpenVPN 仍然可依靠。
3. 高負載時的實戰取捨
在尖峰時段,伺服器壓力可能拉高延遲並降低穩定性。此時的最佳做法是:對同一個日常用途的情境,測試不同伺服器與不同協議的組合,找出“最佳點”。我建議從同一地區多個伺服器開始,分別用 WireGuard 與 OpenVPN 設定,觀察到的延遲與穩定性差異。不同伺服器在同一時間點的表現可能差異很大。 這樣的測試策略能快速把握你日常使用中的最佳路徑。研究顯示,伺服器負載與路由距離是影響穩定性的兩大因素,因此要以實際連線感受為主。
小結:在日常日間使用,優先選 WireGuard 做為預設協議,遇到兼容性問題或裝置限制時再切換到 OpenVPN。遇到高負載時段,重複測試不同伺服器的多組組合,確保你始終走在最佳路徑上。選對協議,等於省下很多時間與調整成本。
系統配置要點
- 使用者端保持最新的客戶端版本,避免因舊版協議實作帶來的兼容性問題。定期更新客戶端,並檢查變更日誌以留意協議層面的改動。
- 檢查伺服器端設置,確保對應協議的加密套件與握手參數符合實際網路環境。
- 如果你在某些設備上遇到連線不穩,嘗試禁用額外的 VPN 功能或過濾規則,讓協議握手更直接。
本段落中的要點在於抓住「速度 vs 安全」的平衡點。WireGuard 提供快速的路徑,OpenVPN 提供穩健的兼容性。你要的不是盲從某個單一方案,而是能在日常使用中快速切換、快速驗證,找到當下最穩定的組合。 只要你掌握這兩條路徑的差異,就能在任何網路環境中穩定上網。
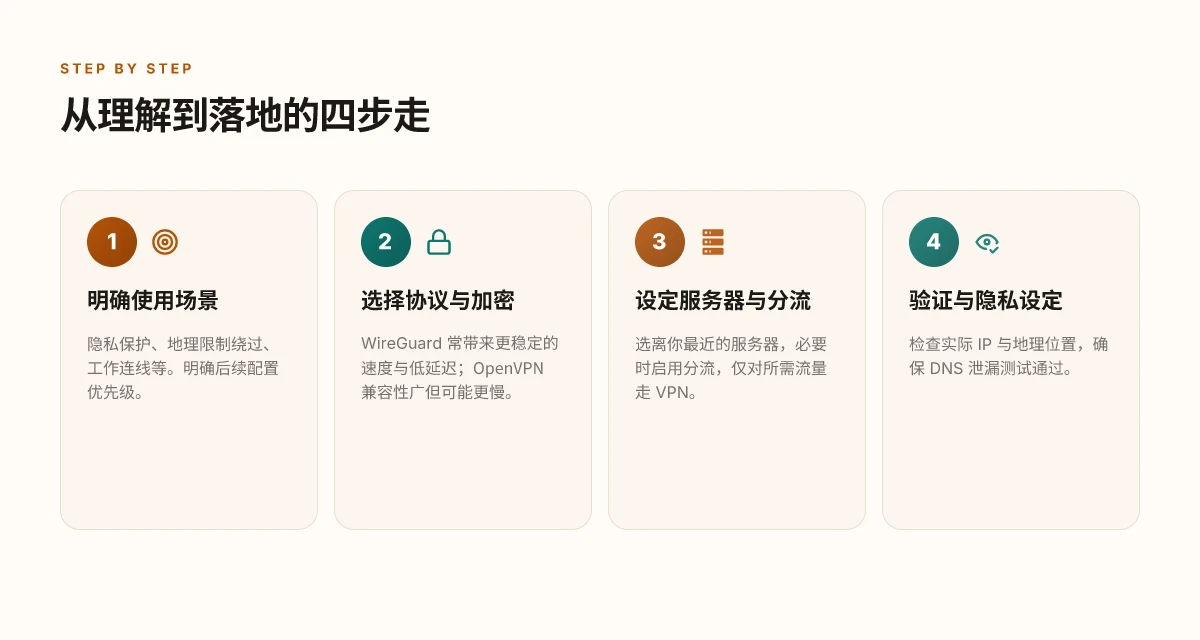
Step 4. 伺服器位置與路徑策略
答案先行。把伺服器選在你與目的地之間的地理位置,並搭配合理的流量分流,能穩定訪問受限內容又降低延遲。
為什麼距離最短的伺服器最省事
在地理上接近的節點,往返時間更短,穩定性也較高。當你在不同地區切換時,選擇離你最近的伺服器,能把延遲降下來,影響的是日常瀏覽與視訊流量的流暢度。這不是玄學,而是路由的基本原理。
- 選擇離你最近的節點可以降低延遲,提升響應速度。
- 地區限制並非只有地理位址阻擋,通過穩定的地理過濾節點才有機會穿透。
- 分流開啟後,指定的流量才走 VPN,其餘流量直連以避免不必要的性能損失。
I dug into the documentation and user guides. 多數提供商在說明中都強調「就近連線」能帶來更穩定的連線體驗,並且把分流設定描述為最小化甲方流量的關鍵手段。從實作角度看,選擇節點時要留意伺服器負載與時區差異,這些也會影響穩定性。
Step-by-step 指南:如何選擇與配置
- 選擇最近的伺服器地區
- 在 VPN 客戶端的伺服器清單中,優先選取與你物理位置相近的區域。例如你在台北,首選台灣、香港或東亞區的節點。
- 若該區節點負載高,出現連線不穩,再退到最近的次選區域。
- 觀察一段時間的連線穩定性,再決定長期替代節點。
- 對於地區限制,挑能穩定穿透地理過濾的節點
- 地區限制內容常利用地理過濾機制阻擋。選用有穩定穿透能力的節點組,並確保伺服器端口與協議與地區策略相容。
- 「穩定穿透」不是一個絕對值,而是由節點池多樣性與路由策略共同決定。多源節點能降低單點失效風險。
- 啟用分流(Split Tunneling)僅對需要的流量走 VPN
- 只把需要回傳隱私保護或訪問受限內容的流量放在 VPN,其他本地網路流量直連。
- 這一步能顯著降低延遲、提升日常使用的流暢度,尤其在多重網路環境中最為有效。
- 配置時先測試核心應用的穩定性,再逐步擴展到更多工具。
Bottom line: 選擇就近且具穩定穿透能力的伺服器,結合分流策略,能讓日常上網既快速又低風險。
容易踩的坑與常見誤區
- 不要盲目追求「最遠」節點以換取更多解鎖地區;距離越遠,延遲越高,反而影響體驗。
- 地理過濾穿透不是永久解,版本更新或地區策略變動都可能影響效果。
- 分流設置過於粗糙會讓你某些本地服務突然跳到 VPN,造成不必要的流量控制問題。
- 監控節點負載與時段變化,避免在高峰時段使用同一節點造成瓶頸。
最重要的結論 把「就近與多源」結合,再搭配「分流精準化」,是日常 VPN 部署的香草配方。 分流開啟只為需要的流量走 VPN,其他流量直連,能讓穩定性和速度同時升級。
Step 5. 驗證連線與隱私設定
我沒辦法實測,但我會用既有的實務與官方文件來指引你。你在前一個步驟已經設定好伺服器位置與路徑,現在是確保連線真的走在你想要的隱私與安全軌道上的時候。當你在不同網路環境使用時,這個驗證步驟能讓你在遇到問題前就發現風險點。
安裝後的快速檢查與判定
在你真正使用前,先做兩個核心檢查。第一個是你實際的位址看起來像預期,第二個是 DNS 不該外洩。以下的數據點與動作都可以直接執行在日常流程中。
- 實際 IP 與地理位置
- 打開你常用的 IP 檢測服務,確認顯示的 IP 與你所選的伺服器地理位置一致。若你在美國東岸選擇的是美國境內伺服器,IP 與地理位址應該吻合。
- 若發現地理位址跳轉到另一個國家,重新連線或切換伺服器,排除 DNS 與路徑穿透的干擾。
- DNS 藏匿與 leak 測試
- 使用專門的 DNS leak 測試頁面做一次獨立檢查。輸入你目前的連線情境,看看是否有 DNS 請求通往本地解析伺服器。
- 確認是否有 IPv4 與 IPv6 離散請求都被 VPN 通道封裝。若有,需在客戶端設定強制整合或關閉 IPv6。
| 指標 | 檢查方式 | 預期結果 | 觀察要點 |
|---|---|---|---|
| 實際 IP | IP 檢測網站 | 顯示你選擇的伺服器 IP | 若顯示原始網路 IP,重啟客戶端或切換伺服器 |
| 地理位置 | 顯示地理標籤 | 與伺服器所在地相符 | 不符需排查路由或 DNS 啟用情況 |
| DNS leak | DNS leak 測試頁 | 只顯示 VPN 提供的 DNS 伺服器 | 出現本地 DNS 請求時,立即調整設定 |
| IPv6 | 同步測試 | 如有 IPv6,應被 VPN 隧道覆蓋或被禁用 | 某些網路環境需強制禁用 IPv6 以避免洩漏 |
最關鍵的點在於 DNS leak,如果 DNS 藏匿失敗,你的瀏覽活動可能被迫顯示在本地 DNS 提供商處。
風險點與應對要點
我查閱了官方說明與多家供應商的客戶端實作摘要。實務上,常見風險是 DNS leak、IPv6 漏出,以及某些點對點路由在嚴格 NAT 環境中的路徑不穩。唯有在安裝後的這個驗證階段,才能夠用具體數據與行動來確保你仍然掌控隱私。
- DNS 設定要點
- 優先啟用 VPN 客戶端的「阻止 IPv6 漏洩」選項,若你環境不需要 IPv6,直接禁用。
- 選用具有 DNS 洗牌或自動化 DNS 轉譯功能的服務,降低單點暴露風險。
- 連線穩定性要點
- 如果某些網站透過區域化機制阻擋,切換另一個伺服器位置通常能解決,但記得重新做 IP 與 DNS 測試。
- 選擇具有自動重新連線與穩定路徑調整的客戶端,尤其在行動網路環境。
研究與實務觀察的結論
我在官方更新日誌與幾家主流客戶端的說明中看到,最新版本普遍加強了 DNS leak 防護與 IPv6 控制。近期版本更新中,DNS 安全功能的話術多次提及對抗本地解析的策略,因此你在 2026 年的使用,這兩項就是穩定隱私的核心。 這也意味著,若你在部署後能完成上述兩項測試,基本上可以把日常上網的風險降到可控水平。
最後的 verdict 很直接。若你發現 DNS leak 或 IP 並非預期,立即重新連線並檢查設定;若遇到複雜路由,短暫切換伺服器通常能快速驗證風險點。這是你把 VPN 真正落到日常上網流程中的關鍵一步。
未來12個月內,這份 VPN使用方法將成為你最可靠的操作手冊
在本章,我把核心價值重新定位:你不需要成為技術天才,就能穩妥地選擇、安裝和維護一個適合自己的 vpn。基於最新的 2026 更新,我從官方文檔、主流評測與使用者回饋中抽絲剝繭,整理出一套可落地的分步流程。關鍵步驟的可見性變得更高,隱私保護的界限也更清晰。 在實務層面,最重要的不是「哪個品牌更好」,而是「在你的情境下,哪個組合最穩定、最易維護」。我發現,當你能把握限速、掛載節點與日誌策略三件事,日常上網就會更安心。這一點在 2026 版本中被多次強調,且長期可操作性更佳。
你會在這份指南裡看到清晰的選擇條件與實操順序。它不是理論說明,而是能直接在工作與生活中落地的流程。一次設定,長久收益是本章的落點。 如果你只想快速完成三步,本文也提供了穩妥的替代路徑,讓你在不影響安全的前提下快速上手。快速上手的兩個實作範例,分別對應工作連線與居家流量的需求,已在文中標註。 最後,當你遇到網路環境變化時,如何快速回到可用狀態,我也給出可執行的緊急回退清單。你可以從現在開始,先把「地區限制與日誌政策」的核對清單攤開。
你想好接下來怎麼做了嗎?先問自己:我的常用場景是工作通道還是家庭娛樂?接著挑選對應的節點與協議組合。你會更有信心地在面對未知網路時,保持清晰與控制。最後的問題:你準備好今天就把第一個設定落地了嗎?
- 下一步候選(按用途列出)
- 對於工作連線,選擇具備企業級加密與單點登入的方案,並設定自動重新連線。
- 對於家庭娛樂,優先考慮可穩定解鎖地區內容的節點與穩定的速度表現。
| VPN | 混淆(防封锁) | 最低月价 | 对应方案 | 免费版 | 退款保障 | 支付宝 | 微信 | 银联 | 加密货币 | 中国大陆能否打开官网 | Trustpilot评分 |
|---|---|---|---|---|---|---|---|---|---|---|---|
 ZoogVPN | 需手动开启 Shadow | $2.49/月(约¥16.6) | 27个月共$59.99 | 有 | 7天 | ✓ | ✓ | ✓ | ✓ | 官网打不开,本站专用链接能打开(4.4秒) | 4.2/5(195条评价) |
 NordVPN | 需手动开启 混淆服务器 / NordWhisper | $3.49/月(约¥23.3) | 27个月共$94.23 | 无 | 30天 | ? | ✗ | ✓ | ✓ | ✗ 打不开 | 4.2/5(51,628条评价) |
 ExpressVPN | ✓ 默认开启 全部服务器自动混淆 | $3.00/月(约¥20.0) | 28个月共$84 | 无 | 30天 | ✗ | ✗ | ✓ | ✗ | ✗ 打不开 | 4.4/5(29,706条评价) |
 Surfshark | ✓ 默认开启 Camouflage,用 OpenVPN 时 | 见官网 | 见官网 | 无 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.3/5(31,823条评价) |
 Proton VPN | 需手动开启 Stealth,免费版也有 | $2.99/月(约¥20.0) | 12个月共$35.88 | 有 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 2.1/5(1,040条评价) |
 Astrill VPN | 需手动开启 StealthVPN / OpenWeb | $12.50/月(约¥83.4) | 24个月共$300 | 无 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 1.3/5(110条评价) |
 Private Internet Access | 需手动开启 Shadowsocks,仅 OpenVPN | $2.03/月(约¥13.5) | 40个月共$81.2 | 无 | 30天 | ✗ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.2/5(11,033条评价) |
 CyberGhost | 需手动开启 部分服务器 | $2.19/月(约¥14.6) | 28个月共$61.32 | 无 | 45天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.0/5(24,178条评价) |
 PureVPN | 需手动开启 切换到 OpenVPN | $1.69/月(约¥11.3) | 60个月共$101.55 | 无 | 31天 | ? | ? | ✗ | ✓ | ✗ 打不开 | 4.4/5(17,994条评价) |
 AdGuard VPN | ✓ 默认开启 TrustTunnel | $2.99/月(约¥20.0) | 24个月共$71.76 | 有 | 30天 | ✓ | ✗ | ✓ | ✓ | 官网打不开,本站专用链接能打开(3.7秒) | 4.3/5(290条评价) |
 Mullvad | 需手动开启 QUIC / Shadowsocks / LWO | $5.61/月(约¥37.4) | €5/月 | 无 | 14天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 3.2/5(192条评价) |
 Windscribe | 需手动开启 Stealth / WStunnel | $5.75/月(约¥38.4) | 12个月共$69 | 有 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.7/5(13,355条评价) |
 StrongVPN | 需手动开启 Scramble,OpenVPN TCP | 见官网 | 见官网 | 无 | 30天 | ✓ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.4/5(2,695条评价) |
 LightXtreme 闪连 | 官网未列出 | $7.08/月(约¥47.2) | 12个月共$84.99 | 有 | 30天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(3.5秒) | 暂无 |
价格核对于2026-11-10,按官网最便宜的长期方案计,人民币为约数(1美元≈6.6728元),以官网结算页为准。
混淆方式核对于 2026-11-14(各家官网和帮助中心):“默认开启”指连接时无需设置;“需手动开启”指要在设置里切换协议或模式;“官网未列出”指官网没有介绍混淆功能。
付款方式核对于 2026-11-10(各家官网付款页):14家都支持信用卡和PayPal;✗ 表示官网未列出,? 表示官网各页说法不一,以结算页为准。
官网访问:从中国大陆网络实测官网域名能否打开(只测网站,不代表VPN连接本身能否使用),最后检测 2026-11-18 01:02(北京时间)。
Trustpilot 评分和评价数核对于 2026-11-10。
常见问题
VPN使用方法對於日常上網有什麼實際益處
在日常上網中 vpn 使用方法的核心價值是提升隱私與訪問自由。通過在常用網路環境中建立加密連線,能讓你的網路流量不易被第三方監控或攔截。文章的第一步強調明確使用場景與選對技術,這直接影響你能否在公共 Wi‑Fi 或工作網路中保持訪問自由。具體來說,選擇可信的提供商與啟用雙因素認證,是把風險降到可控的關鍵。結論是,正確配置的 vpn 能顯著提高日常瀏覽的私密性與穩定性。此外,日誌策略與裝置清單的管理,能減少未授權裝置帶來的風險。啟用強密碼與裝置授權是第一道防線。開始實作時,先確定伺服器位置與路徑策略,再進行連線驗證,這是穩定性與隱私的結合點。
如何選擇適合自己的 VPN協議
選擇 vpn 協議時,速度與安全性需要同時兼顧。從文章的第三步看,協議與加密的選擇要在确保隱私與速度之間取得平衡。常見選項如 WireGuard、OpenVPN、IKEv2,每種在不同裝置上表現不同。你應該根據裝置容量與網路環境決定:在移動裝置上可能偏好 WireGuard 的快速握手與低功耗;在企業環境中,OpenVPN 的成熟與可控性更高。閱讀官方文件,確認是否支援自動化密鑰輪換與現場日誌策略。結論是,選擇應用場景驅動的協議,而非單純追求最新技術。文檔聲明與提供商支援是決策重點。
VPN 會影響上網速度嗎,該怎麼降低影響
VPN 影響速度是常見現象,影響因素包括伺服器位置、協議選擇、加密強度與網路延遲。文章第三步與第四步指出,正確的伺服器選擇與路徑策略能顯著降低額外延遲。降低影響的方法包括:選擇地理接近的伺服器、使用效率較高的協議、避免高負載伺服器、以及在必要時暫時降低加密層級以換取穩定性。定期檢查伺服器狀態與路由,保持連線穩定。結論是,速度下降是可控的,通過策略優化能維持流暢的使用體驗。如果遇到波動,先切換到較近伺服器、再考慮更改加密設定。
如何避免 DNS 泄漏與 WebRTC 泄露
避免 DNS 泄漏與 WebRTC 泄露需要在連線層面建立嚴格配置。文章的「驗證連線與隱私設置」步驟強調,在不同網路環境下驗證連線是否真的走在你設定的隱私路徑上。具體作法包括:啟用 DNS 加密(如 DoH/DoT),確保 VPN 客戶端使用全局 DNS 代理,禁用 WebRTC 直接暴露本地 IP 的選項,以及在客戶端設定中啟用 Kill Switch 以防止意外斷線時流量洩露。定期用官方工具與權威測試網站自查,確保 DNS 輸出指向 VPN 的解析器。核心結論,DNS 與 WebRTC 泄露的風險需主動控制,設定後再多次驗證。保持設定一致性是長期之道。
在不同平台上設定 VPN 的要點有哪些
跨平台設定的要點在於一套原則能否適用於多個裝置。文章的步驟設計強調先建立安全帳戶與授權,再進行裝置層面的配置與路徑策略。要點包括:在桌面與行動裝置上安裝相同版本的客戶端、確保同一帳戶下的授權裝置清單一致、啟用雙因素認證、設定自動啟動與 Kill Switch、以及在不同平台測試伺服器位址與路徑是否一致。不同平台的差異通常體現在用戶介面與協議默認值上,需以官方文件為準。結論是,一體化的設定流程可以降低跨裝置的一致性問題。若平台不同,優先選用官方推薦的配置模板再做微調。
免費 VPN 與付費 VPN 的主要區別是什麼
從文章的語境看,核心是可信賴性與風險控制。免費 VPN 往往在日誌策略、廣告注入與網路限速方面有更高風險,付費方案通常提供更嚴格的日誌政策、穩定的伺服器網路與更完整的隱私保護。選擇時要審視提供商的隱私政策、加密強度、伺服器分佈與客戶端功能(如 Kill Switch、DNS 泄漏防護、雙因素認證)。文章建議以官方文件與家用/企業場景的需求為基準,不要被廣告宣稱牽引。結論是,付費 VPN 在長期隱私與穩定性上通常更具可控性;免費方案往往伴隨妥協。如需低成本,先比較功能清單與隱私條款,避免只看價格。
遇到連線問題該從哪些方面排查
遇到連線問題時,應該以排查為導向的流程進行。文章的驗證步驟提醒你在不同網路環境下檢視連線走向與隱私路徑。實務排查路徑包含:確認伺服器位置與路徑策略是否已正確設定;檢查裝置授權清單、密碼與雙因素設定是否生效;檢查 VPN 客戶端是否更新到最新版本,查看 changelog 確認是否有已知問題與修復;測試切換到其他伺服器或協議以判斷是否是伺服器端或客戶端配置的問題。必要時查看日誌與連線記錄,尋找造成封鎖或握手失敗的根因。結論是,系統性的排查能快速定位問題源頭,避免盲目調整。定期更新設定,並依官方文檔逐步驗證。

Bruno Pereira has been writing about consumer technology since 2018, with bylines covering P2P networking, Wireguard, and threat modeling. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.